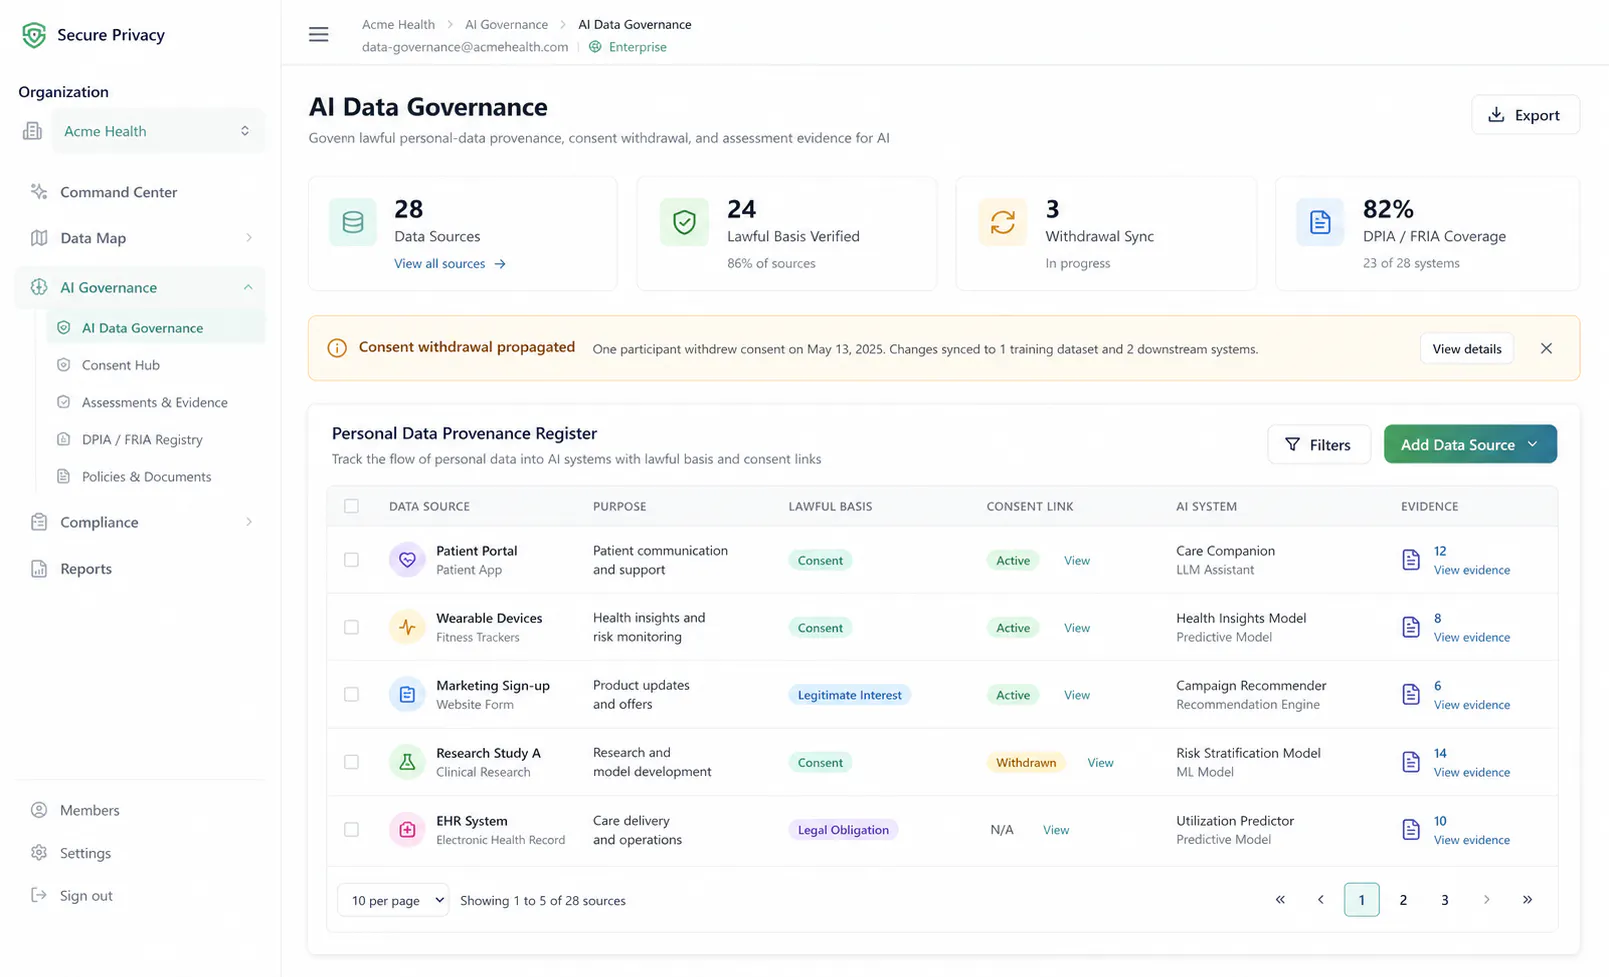
KI-Governance für personenbezogene Daten

Weisen Sie nach, dass personenbezogene Daten in Training und Inferenz rechtmäßig erhoben wurden – und dass ein Widerruf bis in die Pipeline wirkt. Ergänzt Ihr KI-Systemregister; ersetzt keine Tools für Modellrisiko oder Laufzeitkontrolle.

KI-Governance-Dashboard, das die Rechtsgrundlage für Trainings- und Inferenzdaten nachverfolgt
What Makes Us Different

Das erhalten Sie

Discover the unique advantages that set our privacy platform apart from traditional solutions.

Featured

Nachvollziehbarkeit von der Einwilligung bis zur Pipeline

Verknüpfen Sie jede Nutzung in Training und Inferenz mit der Einwilligung oder sonstigen Rechtsgrundlage, auf der sie beruht – und mit deren Widerruf.

Featured

Datennachweise nach Artikel 10

Dokumentieren Sie Herkunft, Zweckbindung und Qualität personenbezogener Daten, die in Hochrisiko-KI einfließen – die DSGVO-Seite von Art. 10 der EU-KI-Verordnung.

Erst DSFA, dann FRIA

Führen Sie zuerst die Datenschutz-Folgenabschätzung nach DSGVO durch und erweitern Sie sie anschließend um die Grundrechtsdimension – statt zwei getrennte Dokumentationen zu pflegen.

Due Diligence für KI-Anbieter

Prüfen Sie Auftragsverarbeiter und Modellanbieter auf die Nutzung personenbezogener Daten, Unterauftragsverarbeiter und die Löschung nach einem Widerruf der betroffenen Person.

Documentation

Datenschutz als Fundament – kein zweiter GRC-Stack

3 sections to explore
01

Nicht dasselbe wie Datenschutz-Governance

Datenschutz-Governance fragt, wessen personenbezogene Daten verarbeitet werden und welche Rechte gelten. KI-Governance fragt, ob das System, das diese Daten nutzt, rechtmäßig, dokumentiert und unter Kontrolle ist. Ein DSGVO-konformer Prozess kann dennoch verzerrte oder nicht erklärbare Ergebnisse liefern; ein korrekt klassifiziertes Modell kann dennoch mit Daten ohne gültige Rechtsgrundlage trainiert werden. Hochrisiko-KI, die personenbezogene Daten verarbeitet, erfordert in der Regel sowohl eine DSFA (Art. 35 DSGVO) als auch – für bestimmte Betreiber – eine Grundrechte-Folgenabschätzung (FRIA, Art. 27 EU-KI-Verordnung).

02

Was diese Seite abdeckt

Die KI-Governance von Secure Privacy setzt dort an, wo personenbezogene Daten in Modelle gelangen: Rechtsgrundlage, Widerruf der Einwilligung, Verarbeitung durch Anbieter und Folgenabschätzungen. Für das Inventar nach EU-KI-Verordnung und das Register der Risikoklassen nutzen Sie Systems Management. Für die Durchführung der Folgenabschätzungen nutzen Sie die DSFA-Workflows. Dieses Modul liefert die Nachweiskette vom Einwilligungsdatensatz bis zur Nutzung in Training oder Inferenz.

03

Was es nicht ersetzt

Es bewertet keinen Model Drift, fängt keine Prompts ab und setzt keine Richtlinien für Tool-Aufrufe zur Laufzeit durch. Diese Aufgaben übernehmen spezialisierte KI-Governance- oder Gateway-Plattformen. Setzen Sie dieses Modul ergänzend ein, wenn die Frage lautet: Durften diese personenbezogenen Daten überhaupt in das System gelangen – und können Sie das belegen?

Congratulations! 🎉

You've completed all sections of this documentation. Feel free to revisit any section using the table of contents.

Frequently Asked Questions

Häufige Fragen zur KI-Governance

Nein. Privacy Governance ist das Programm für Verarbeitungsverzeichnis (RoPA), Betroffenenanfragen, Anbieter und DSFAs. KI-Governance ist die Ergänzung für personenbezogene Daten, die in Modellen verwendet werden. Beide teilen sich Folgenabschätzungen und Anbieter, beantworten aber unterschiedliche Fragen.