Governança de IA para dados pessoais

Comprove que os dados pessoais usados em treinamento e inferência foram coletados de forma lícita – e que a revogação do consentimento chega até o pipeline. Complementa seu registro de sistemas de IA; não substitui ferramentas de risco de modelos nem de controle em tempo de execução.

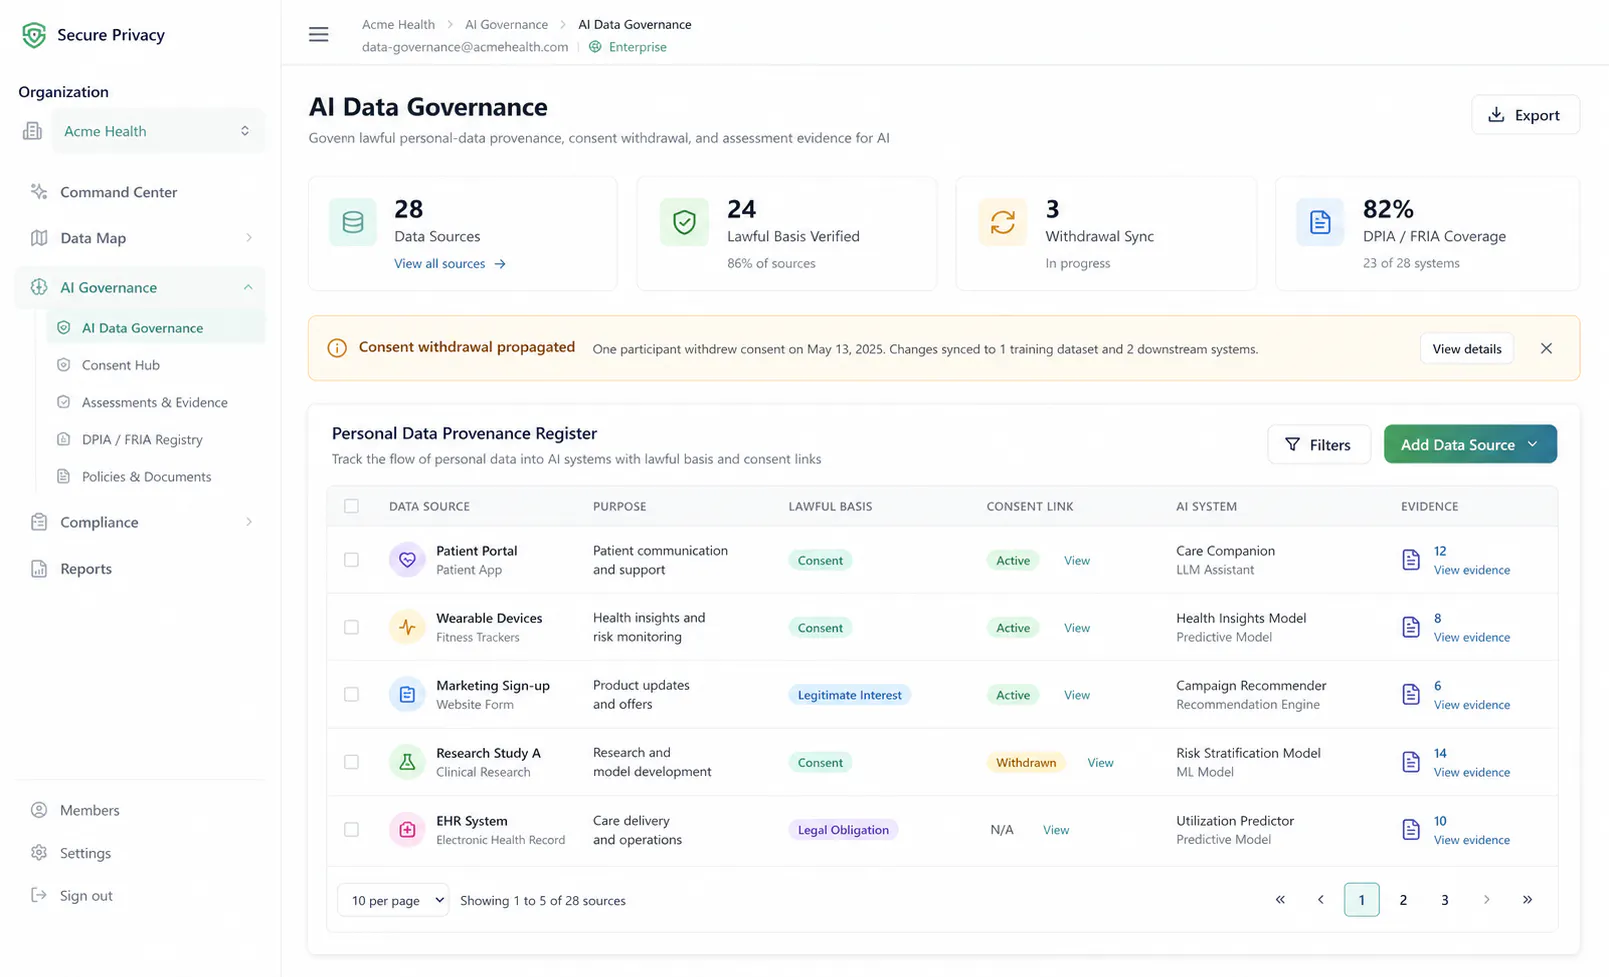
Painel de governança de IA que rastreia a base legal dos dados de treinamento e inferência
What Makes Us Different

O que você ganha

Discover the unique advantages that set our privacy platform apart from traditional solutions.

Featured

Rastreabilidade do consentimento ao pipeline

Vincule cada uso em treinamento e inferência ao consentimento ou a outra base legal que o autorizou – e à sua revogação.

Featured

Evidências de dados do Artigo 10

Documente a origem, a limitação de finalidade e a qualidade dos dados pessoais que alimentam sistemas de IA de alto risco – a parte do GDPR no Art. 10 do AI Act da UE.

Primeiro a DPIA, depois a FRIA

Realize primeiro a avaliação de impacto exigida pelo GDPR e, em seguida, amplie-a para os direitos fundamentais, em vez de manter dois arquivos desconectados.

Due diligence de fornecedores de IA

Avalie operadores e provedores de modelos quanto ao uso de dados pessoais, suboperadores e à exclusão dos dados quando o titular revoga o consentimento.

Documentation

Nativo em privacidade, não uma segunda plataforma de GRC

3 sections to explore
01

Não é o mesmo que governança de privacidade

A governança de privacidade pergunta de quem são os dados pessoais e quais direitos se aplicam. A governança de IA pergunta se o sistema que usa esses dados é lícito, documentado e está sob controle. Um processo em conformidade com o GDPR ainda pode gerar resultados enviesados ou inexplicáveis; um modelo corretamente classificado ainda pode ser treinado com dados sem base legal válida. Sistemas de IA de alto risco que tratam dados pessoais normalmente exigem uma DPIA (Art. 35 do GDPR) e, para alguns implantadores, uma avaliação de impacto sobre direitos fundamentais (FRIA, Art. 27 do AI Act).

02

O que esta página abrange

A governança de IA da Secure Privacy atua onde os dados pessoais entram nos modelos: base legal, revogação do consentimento, tratamento por fornecedores e avaliações de impacto. Use o Systems Management para o inventário do AI Act e o registro de níveis de risco. Use os fluxos de DPIA como motor de avaliação. Este módulo é a cadeia de evidências que vai do registro de consentimento até o uso em treinamento ou inferência.

03

O que ele não substitui

Ele não mede o drift de modelos, não intercepta prompts nem aplica políticas de chamadas de ferramentas em tempo de execução. Essas tarefas cabem a plataformas dedicadas de governança de IA ou de gateway. Use este módulo em conjunto com elas quando a pergunta for: esses dados pessoais podiam sequer entrar no sistema, e você consegue comprovar isso?

Congratulations! 🎉

You've completed all sections of this documentation. Feel free to revisit any section using the table of contents.

Frequently Asked Questions

Perguntas frequentes sobre governança de IA

Não. Privacy Governance é o programa para RoPA, solicitações de titulares, fornecedores e DPIAs. A governança de IA é a camada adicional para dados pessoais usados em modelos. As duas compartilham avaliações e fornecedores, mas respondem a perguntas diferentes.