Gouvernance de l’IA pour les données personnelles

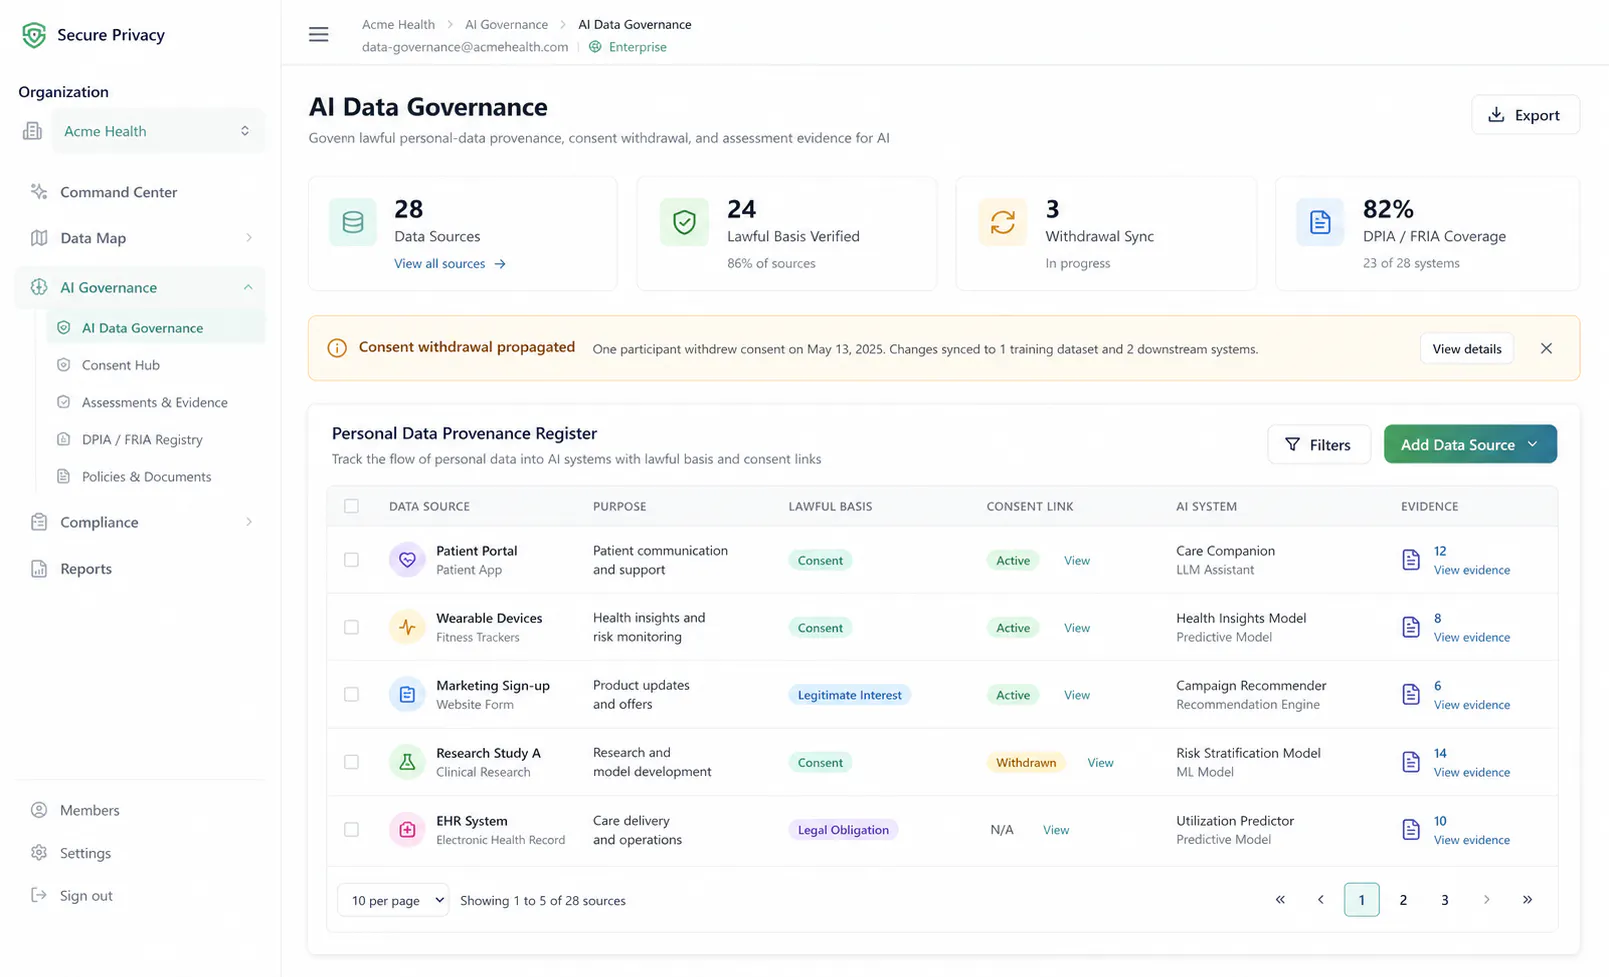
Prouvez que les données personnelles utilisées pour l’entraînement et l’inférence ont été collectées de manière licite – et que le retrait du consentement se répercute jusque dans le pipeline. Complète votre registre des systèmes d’IA, sans remplacer les outils de gestion du risque des modèles ni de contrôle à l’exécution.

Tableau de bord de gouvernance de l’IA suivant la base légale des données d’entraînement et d’inférence
What Makes Us Different

Ce que vous obtenez

Discover the unique advantages that set our privacy platform apart from traditional solutions.

Featured

Traçabilité du consentement jusqu’au pipeline

Rattachez chaque usage en entraînement et en inférence au consentement ou à l’autre base légale qui l’autorise – ainsi qu’à son retrait.

Featured

Preuves sur les données au titre de l’article 10

Documentez la provenance, la limitation des finalités et la qualité des données personnelles qui alimentent une IA à haut risque – le volet RGPD de l’article 10 du règlement européen sur l’IA (AI Act).

L’AIPD d’abord, puis la FRIA

Réalisez d’abord l’analyse d’impact prévue par le RGPD, puis étendez-la aux droits fondamentaux, plutôt que de gérer deux dossiers déconnectés.

Due diligence des fournisseurs d’IA

Évaluez les sous-traitants et les fournisseurs de modèles quant à l’usage des données personnelles, aux sous-traitants ultérieurs et à la suppression des données lorsqu’une personne concernée retire son consentement.

Documentation

Pensé pour la protection des données, pas une seconde pile GRC

3 sections to explore
01

À ne pas confondre avec la gouvernance de la protection des données

La gouvernance de la protection des données demande à qui appartiennent les données personnelles et quels droits s’appliquent. La gouvernance de l’IA demande si le système qui utilise ces données est licite, documenté et maîtrisé. Un traitement conforme au RGPD peut malgré tout produire des résultats biaisés ou inexpliqués ; un modèle correctement classifié peut malgré tout être entraîné sur des données dépourvues de base légale valable. Une IA à haut risque qui traite des données personnelles exige généralement une AIPD (art. 35 du RGPD) et, pour certains déployeurs, une analyse d’impact sur les droits fondamentaux (FRIA, art. 27 de l’AI Act).

02

Le périmètre de cette page

La gouvernance de l’IA de Secure Privacy intervient là où les données personnelles entrent dans les modèles : base légale, retrait du consentement, traitements par les fournisseurs et analyses d’impact. Utilisez Systems Management pour l’inventaire au titre de l’AI Act et le registre des niveaux de risque. Utilisez les workflows d’AIPD comme moteur d’évaluation. Ce module constitue la chaîne de preuves, de l’enregistrement du consentement jusqu’à l’usage en entraînement ou en inférence.

03

Ce qu’il ne remplace pas

Il ne mesure pas la dérive des modèles, n’intercepte pas les prompts et n’applique pas de politique sur les appels d’outils à l’exécution. Ces missions relèvent de plateformes dédiées de gouvernance de l’IA ou de passerelles. Utilisez ce module en complément lorsque la question est : ces données personnelles avaient-elles seulement le droit d’entrer dans le système, et pouvez-vous le prouver ?

Congratulations! 🎉

You've completed all sections of this documentation. Feel free to revisit any section using the table of contents.

Frequently Asked Questions

FAQ sur la gouvernance de l’IA

Non. Privacy Governance est le programme dédié au registre des traitements, aux demandes d’exercice de droits, aux fournisseurs et aux AIPD. La gouvernance de l’IA vient s’y ajouter pour les données personnelles utilisées dans les modèles. Les deux partagent les analyses d’impact et les fournisseurs, mais répondent à des questions différentes.